
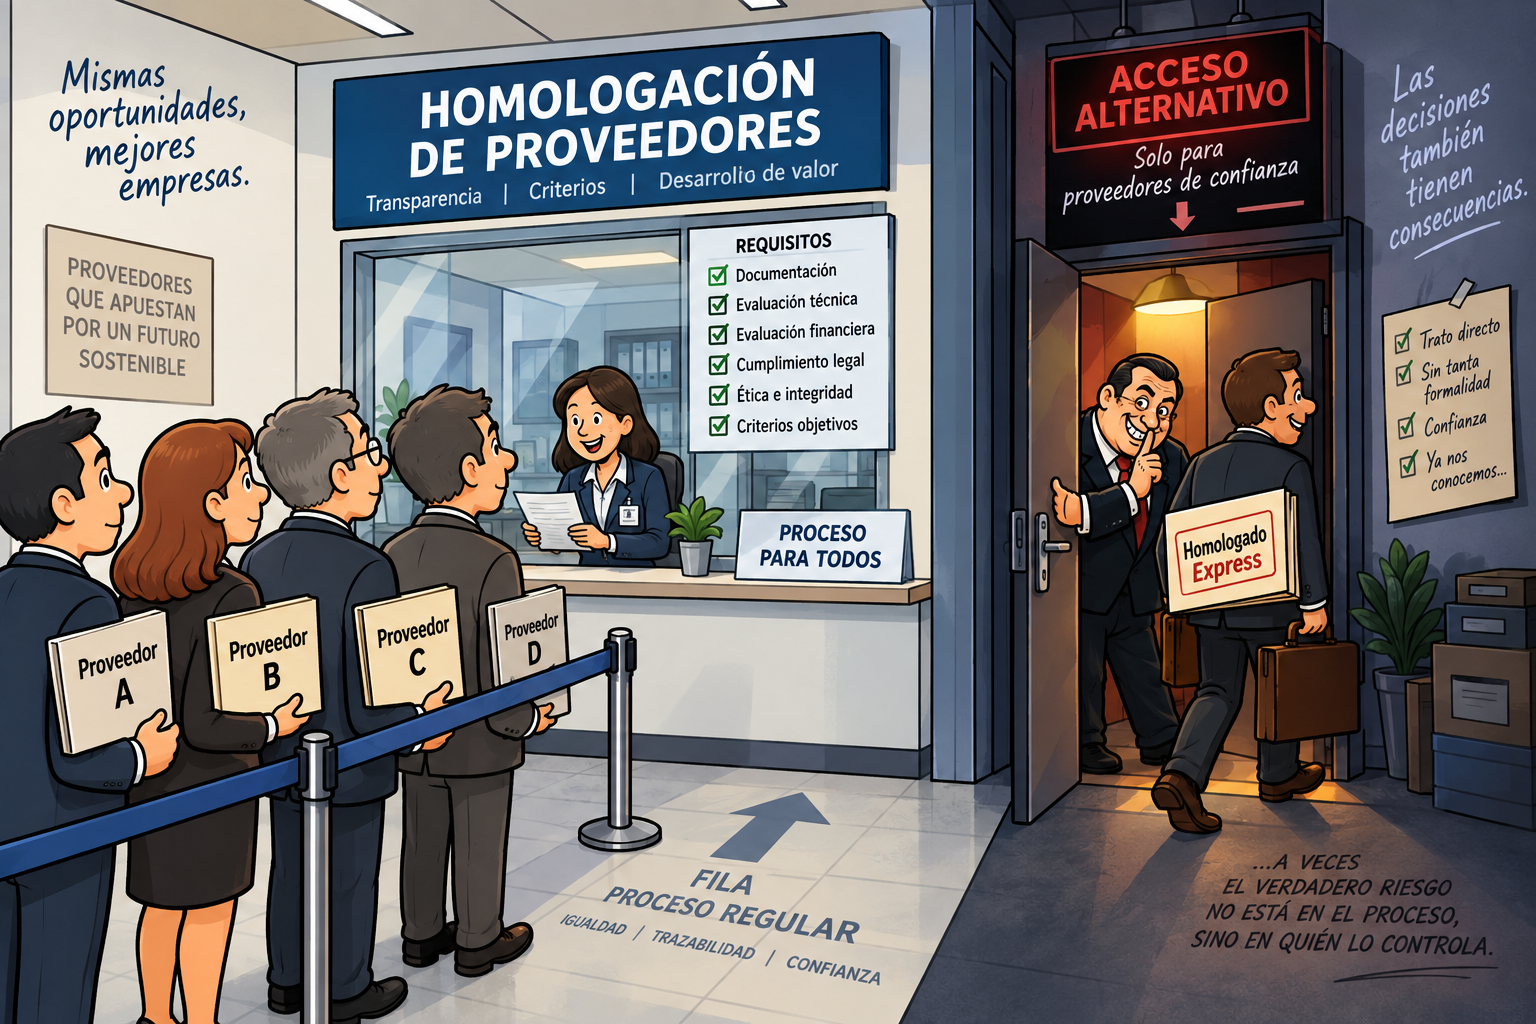
¿Han escuchado hablar del “Gatekeeper”?
Hay un riesgo de integridad del que poco se habla en las organizaciones: el “Gatekeeper”. Aquella persona que, por su posición, termina decidiendo quién entra, quién participa, quién es contratado o qué proveedor tiene posibilidades reales de trabajar con la organización.
El problema comienza cuando una sola persona concentra suficiente influencia para convertir sus preferencias, relaciones o intereses en aparentes criterios técnicos. Y esto no ocurre únicamente en Compras. Puede estar en Logística, Mantenimiento, RR. HH., Operaciones, Finanzas, TI o en cualquier área que controle una “puerta de entrada” de proveedores a la empresa. En estos procesos, el Gatekeeper suele ubicarse precisamente en un punto crítico donde no necesita saltarse el proceso; puede conocerlo, administrarlo e incluso cumplirlo formalmente, mientras conserva suficiente discrecionalidad para influir en el resultado.
¿Y cómo reducimos este riesgo?
Debemos establecer claramente segregación de funciones, criterios objetivos, trazabilidad de las decisiones, declaración de conflictos de interés y revisión independiente. Pero también debemos controlar al que controla. Es ahí donde la función de cumplimiento antisoborno debe hilar fino: no limitarse a verificar que los controles existen, sino evaluar si realmente son eficaces frente a los riesgos de soborno de la organización. Y eso implica mirar más allá del procedimiento: concentraciones de poder, excepciones recurrentes, decisiones discrecionales, conflictos de interés y patrones que podrían indicar que alguien está condicionando el funcionamiento del proceso.
Recordemos: no basta con auditar los procesos. También debemos auditar a quienes manejan esos procesos. Porque un procedimiento puede estar perfectamente diseñado y, aun así, ser vulnerable a quien tiene el poder de interpretarlo, condicionarlo o decidir quién pasa por él.
Y en su empresa, ¿controlan los procesos y también a sus Gatekeepers?


